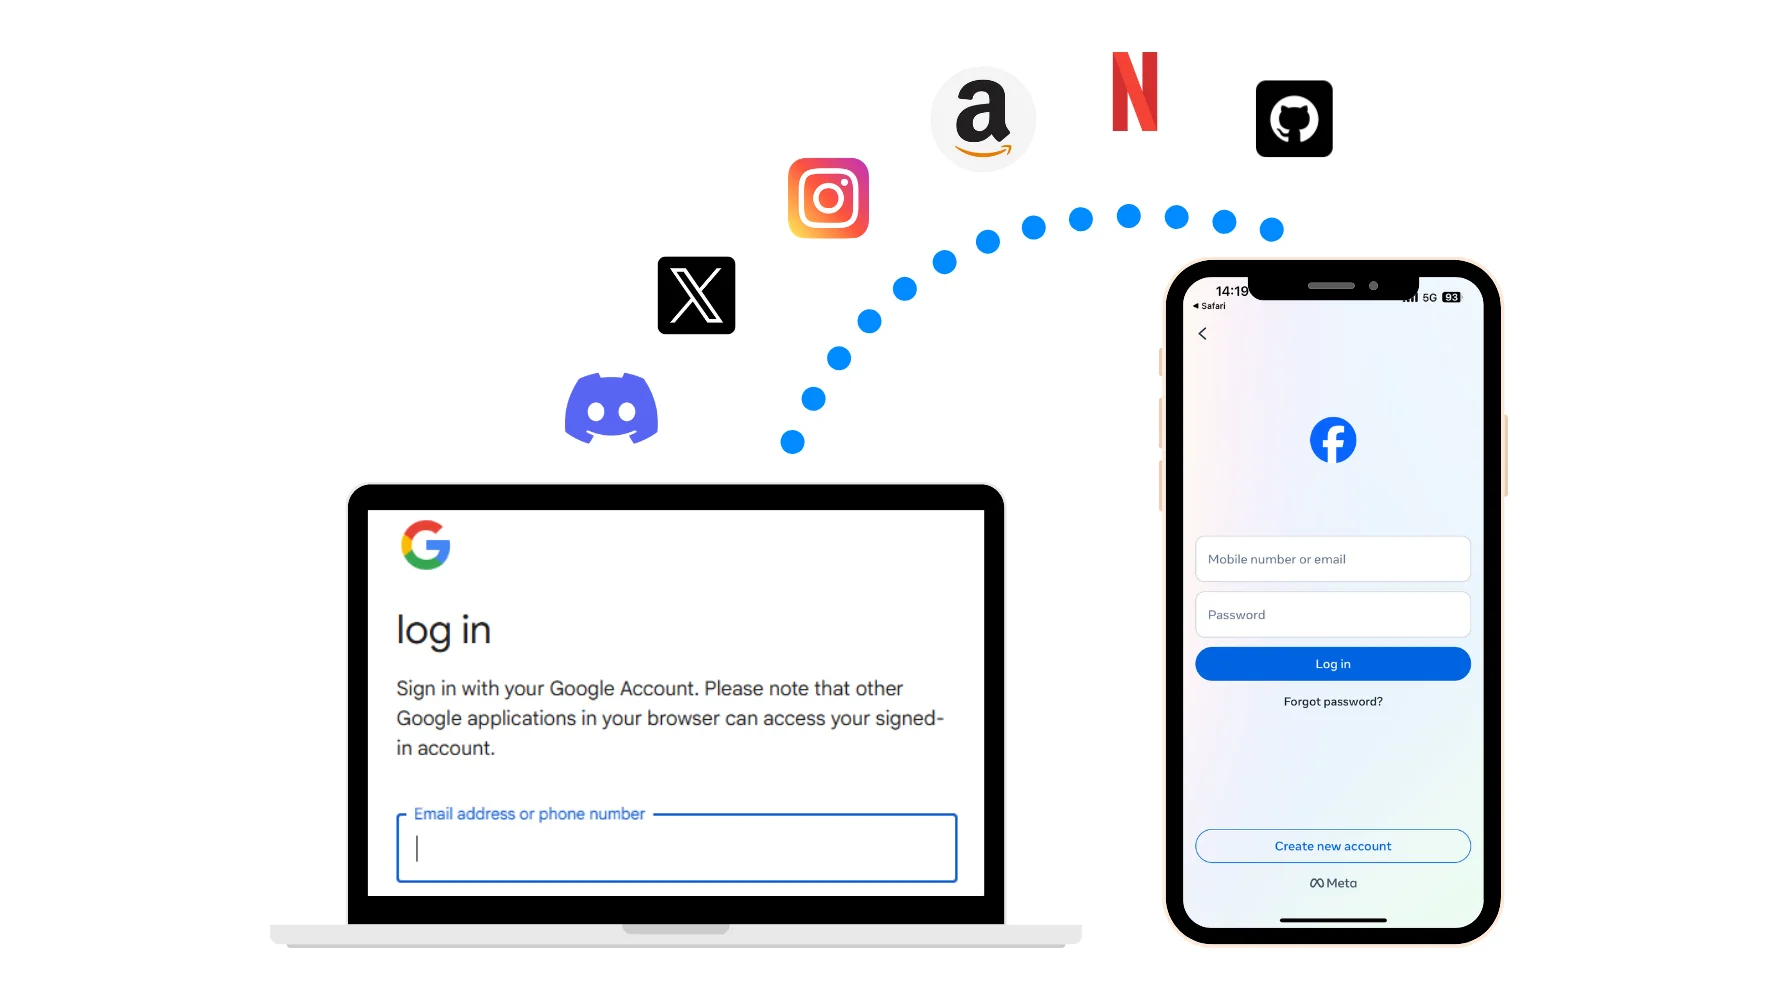
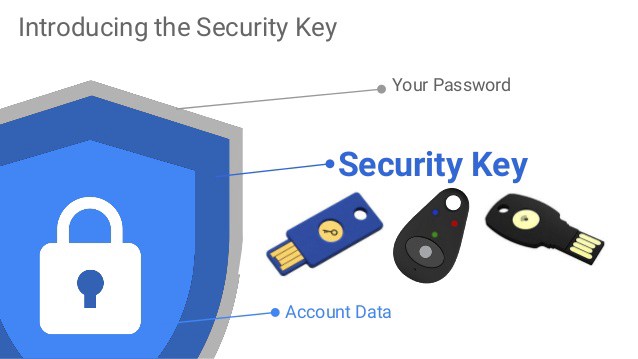

網絡安全威脅日益嚴峻,傳統的「帳號+密碼」認證機制已成為企業與個人資料安全的最大漏洞。隨著 FIDO 聯盟(Fast Identity Online)與 Google 正式宣佈 Android 系統通過 FIDO2 認證,用戶只需透過 Android 7.0 (Nougat) 或以上版本的 Google Play Services 更新,即可利用內置的指紋辨識、面孔識別或 FIDO 標準實體安全金鑰(Hardware Security Key),直接登入支援 FIDO2 協定的原生應用程式(App)與網站。
這項突破意味著「密碼時代」(Password Era)正加速走向終結,全方位邁向 無密碼身分認證(Passwordless Authentication) 的新紀元。
1. 密碼危機:為何我們必須告別傳統密碼?
根據密碼管理機構 Dashlane 的統計數據,全球網路使用者平均需管理超過 200 個帳戶密碼,預計短時間內將急速升至 400 個以上。面對海量的帳戶資訊,絕大多數用戶選擇重複使用弱密碼,這為企業網絡安全埋下了巨大的隱患。
2. FIDO2 技術架構與運作原理
FIDO2 由 FIDO 聯盟與萬維網聯盟(W3C)共同推動,其核心架構結合了兩項關鍵技術標準:
[ 用戶 / 裝置 (Android/Passkey) ]
        │  1. 生物辨識 / 實體金鑰解鎖(本機端驗證)
        ▼
[ 私鑰 (Private Key) 簽署 Challenge ]
        │  2. CTAP / WebAuthn API
        ▼
[ FIDO 認證伺服器 (公鑰驗證 Public Key) ]
零信任(Zero-Trust)安全設計亮點:
- 公私鑰非對稱加密: 用户的生物特徵數據(指紋、面容)及私鑰(Private Key)永遠只儲存於本地裝置的安全晶片(如 TEE 或 TPM)內,絕不上傳至雲端或伺服器。
- 伺服器無密碼可供洩漏: FIDO 認證伺服器端僅保存公開金鑰(Public Key)。即使伺服器遭駭客攻破,攻擊者也無法取得任何可資利用的密碼數據。
- 天生免疫網絡釣魚: FIDO2 認證過程綁定域名(Domain Binding)。若用戶誤入假冒的釣魚網站,瀏覽器將無法匹配網域,自動拒絕提供認證簽章。
3. 香港本地視角:金融監管與企業數位轉型
在香港,網絡安全及個人資料私隱保障一直備受關注。面對日益頻繁的金融科技詐騙與網絡攻擊,香港本地機構正在加速引進無密碼身分認證方案:
4. 常見問題解答(FAQ)
Q1:我的 Android 手機需要升級才能使用 FIDO2 無密碼登入嗎?
只要你的 Android 裝置運行 Android 7.0 (Nougat) 或以上版本,並將 Google Play Services 更新至最新版本,即可自動獲得 FIDO2 認證支援,無須更換最新款手機。
Q2:如果我的手機遺失了,別人能登入我的帳號嗎?
不能。FIDO2 採用「雙要素驗證」概念:必須同時具備「擁有該裝置(手機/金鑰)」以及「通過本地生物辨識(指紋/面孔)或 PIN 碼」。他人即使撿到手機,若無法通過你的生物辨識,也無法完成登入。
Q3:FIDO2 會將我的指紋或面容資料傳送到網站伺服器嗎?
絕對不會。所有生物特徵驗證均在你的手機硬體安全晶片內執行。傳送到伺服器的只有透過私鑰產生的數位簽章,伺服器完全無法獲取你的指紋或面容原始數據。
Q4:香港企業該如何開始部署 FIDO2 / Passkey 身分認證?
企業可透過支援 WebAuthn 標準的 Identity and Access Management (IAM) 方案(如 Auth0, Okta, Microsoft Entra ID)快速整合,或在自身的網站與 App 後端導入 FIDO2 伺服器 SDK,逐步替換傳統的密碼登入機制。
 By